Розділи сайту Всі
#firewall
В дистрибутивах впроваджується nftables, а разом з ним, нібито для швидкого переходу, firewalld.
Провівши два роки (чи більше, хто ж рахує) з firewalld, зробив для себе висновок - користуватися firewalld я не буду.
Тому, для швидкого входу в nftables, виділив основні моменти, які потрібні особисто мені.
Встановлення Docker в моєму варіанті дещо ускладнено.
Я не хочу використовувати дефолтовий firewalld і iptables.
Наразі firewalld не підтримує збереження правил nftables, які вносяться через nft, тому при рестарті все вилітає. 
А сам він не підтримує SNAT.
Плюс мені не подобається ідея ввімкнення маскарадінгу для всіх. Я хочу старий добрий Source NAT.
І завжди краще знати що відбувається під капотом та як працює, щоб не виникало сумних історій під час дебага.
Тому тут буде більше про nftables і як вимкнути в докері дефолтовий фаєрвол.
В подсистеме eBPF, позволяющей запускать обработчики для трассировки, анализа работы подсистем и управления трафиком, выполняемые внутри ядра Linux в специальной виртуальной машине с JIT, выявлена уязвимость (CVE-2021-29154), позволяющая локальному пользователю добиться выполнения своего кода на уровне ядра. Проблема проявляется вплоть до выпуска 5.11.12 (включительно) и ещё не исправлена в дистрибутивах (Debian, Ubuntu, RHEL, Fedora, SUSE, Arch). Исправление доступно в виде патча.
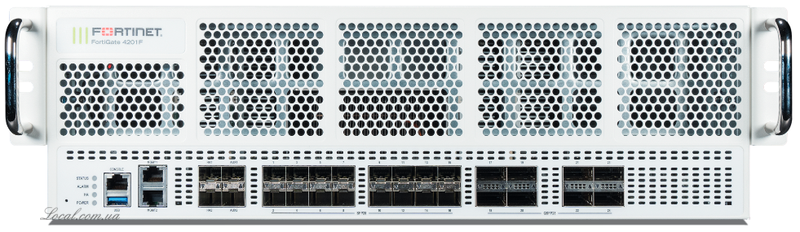
Компания Fortinet представила новую модель межсетевого экрана, FortiGate 4200F, которая, если верить анонсу, на порядок быстрее существующих решений.
 
Часто такие устройства строятся на базе процессоров общего назначения, но не для всех сетевых задач архитектура x86 или ARM является оптимальной. Самые быстрые сетевые решения используют специализированные процессоры, и именно к этой категории относится FortiGate 4200F. В арсенале компании есть два решения: процессор контента CP9 и сетевой процессор NP7; последний и стал сердцем нового сетевого экрана.